Theoretische Informationen zum verschlüsselten und vertrauenswürdigen Zugriff auf Websites, zu Zertifikat und privatem Schlüssel sowie zu Zertifizierungsstellen.
Verschlüsselung und Vertrauenswürdigkeit
Verschlüsselte Kommunikation bedeutet, dass alle zwischen Server und Client (unserem Server und Ihrem Webbrowser) übertragenen Daten verschlüsselt sind. Die Kommunikation kann zwar unterwegs jemand abhören, aber nicht entschlüsseln, und erfährt so weder, welche Seiten Sie ansehen, noch welche Daten Sie über ein Formular senden. Bei unverschlüsselter Kommunikation wird davon abgeraten, personenbezogene Daten über Web-Formulare zu senden, denn sie können theoretisch von Dritten abgefangen und missbraucht werden (insbesondere Passwörter, Kreditkartennummern usw.).
Vertrauenswürdige Kommunikation bedeutet, dass der Client die Identität des Servers überprüft und somit sicher sein kann, dass er die Webseiten vom richtigen Server lädt und dass ihm ein Angreifer keine gefälschten Seiten untergeschoben hat.
Verschlüsselung garantiert keine Vertrauenswürdigkeit, es sind zwei verschiedene Dinge, aber SSL kann beides gewährleisten.
Was sind SSL und HTTPS
SSL (Secure Socket Layer) ist allgemein eine Technologie, die in Computernetzwerken für verschlüsselte und vertrauenswürdige Kommunikation verwendet wird. Sie lässt sich bei jedem Anwendungsprotokoll einsetzen, bei POP3 (POP3 + SSL = POP3S), bei SMTP (SMTP + SSL = SMTPS) usw.
Für den Einsatz von SSL benötigen wir zwei Dinge:
- Privater Schlüssel: der Ver- und Entschlüsselungsschlüssel, den der Inhaber geheim hält bzw. auf dem Webserver ablegt.
- Zertifikat: der öffentliche Schlüssel zum Ver- und Entschlüsseln, der Informationen über die Identität seines Inhabers (seines Servers) enthält und von einer Zertifizierungsstelle signiert ist.
Das Zertifikat ist (bei Websites) immer an einen Domainnamen gebunden (es kann auch für mehrere Domainnamen ausgestellt sein).
Übliche Zertifikate gelten nur für einen bestimmten Namen (z. B. www.example.cz). Die Kommunikation ist dann vertrauenswürdig, wenn das Zertifikat auf einer Website verwendet wird, deren Domain genau dem Namen im Zertifikat entspricht. Stimmen diese Namen nicht überein, ist die Kommunikation nicht vertrauenswürdig.
Sogenannte Wildcard-Zertifikate haben die Form *.example.cz und können daher für Websites auf beliebigen Subdomains verwendet werden, also z. B. www.example.cz, eshop.example.com usw., und für alle diese Fälle ist die Kommunikation vertrauenswürdig. Das gilt jedoch nicht mehr für Domains vierter Ebene (z. B. muj.eshop.example.cz).
Für den Zugriff auf Websites über SSL werden URL-Adressen verwendet, die mit https beginnen, also z. B. https://www.example.cz/. Bei unverschlüsseltem Zugriff beginnt die Adresse nur mit http, z. B. http://www.example.cz/.
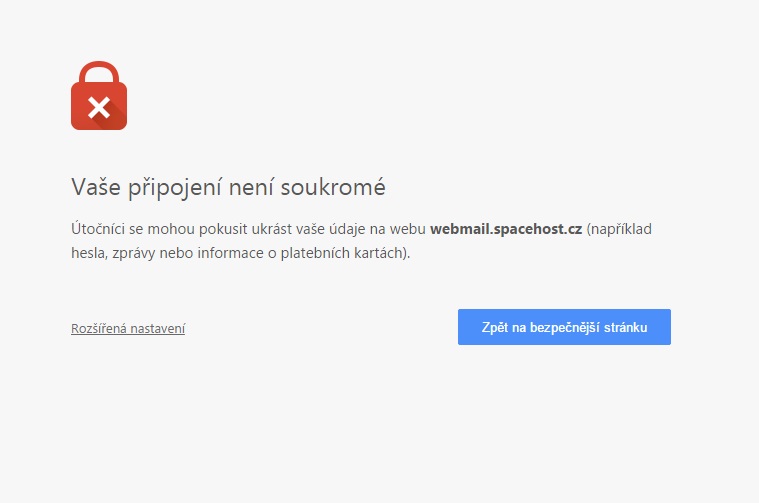
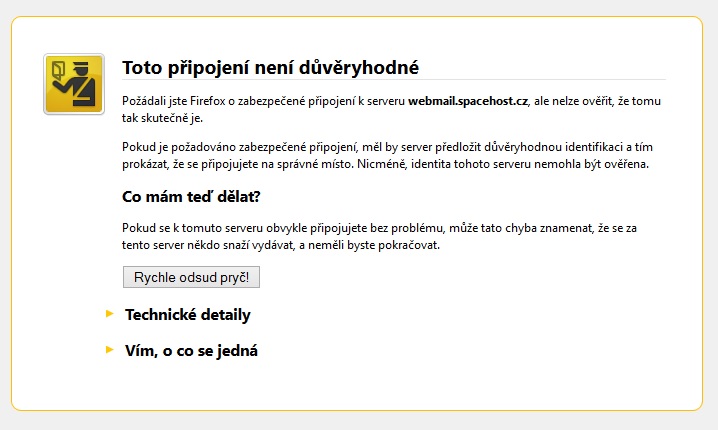
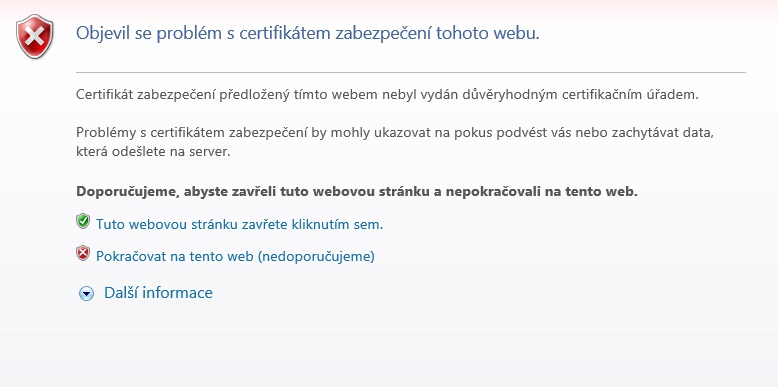
Stimmt der Name des Zertifikats mit der Domain der Website überein, ist die Kommunikation vertrauenswürdig. Stimmt er nicht überein, ist sie nicht vertrauenswürdig, und der Browser warnt Sie beim Aufruf einer solchen Seite über HTTPS vor einem möglichen Sicherheitsrisiko (denn er kann Ihnen nicht garantieren, dass Sie sich nicht mit einem vom Angreifer untergeschobenen Server verbinden).
Ein unangenehmes Merkmal der Zertifizierungsstellen ist die relativ hohe Gebühr, die sie für die Garantie verlangen, die sie dem digitalen Zertifikat mitgeben. Aus Gründen der einfacheren Implementierung unterstützt der Webbrowser nur die Verwendung von Zertifikaten, nicht von eigenständigen öffentlichen Schlüsseln. Deshalb muss jeder öffentliche Schlüssel, der zur Überprüfung der Identität der Gegenseite verwendet wird, elektronisch signiert sein.
Selbstsigniertes Zertifikat
Ein selbstsigniertes Zertifikat (englisch Self-signed certificate) ist in der Kryptografie eine besondere Form eines digitalen Zertifikats (bzw. einer elektronischen Signatur), die der Ersteller selbst signiert hat und damit zugleich zur Zertifizierungsstelle wurde. Es wird für geschlossene Nutzerkreise verwendet (Schule, Firma oder andere Gemeinschaft). Die Überprüfung eines solchen Zertifikats erfolgt auf andere Weise (typischerweise durch Kontrolle seines Fingerabdrucks).
Wie oben erwähnt: Bei einem solchen Zertifikat stimmt der Name des Zertifikats nicht mit der Domain der Website überein, und die Website wird vom Browser deshalb als nicht vertrauenswürdig gekennzeichnet. Rufen Sie eine Ihnen bekannte Domain auf, besteht praktisch kein Risiko, und Sie können die Warnung ignorieren und die Website weiter nutzen.
Wie überspringe ich die Meldung über die nicht vertrauenswürdige Verbindung?
Chrome: Klicken Sie im unteren Teil der Meldung auf „Erweitert“ und im folgenden Menü auf „Weiter zur Website“.
Internet Explorer: Klicken Sie auf „Laden dieser Website fortsetzen (nicht empfohlen)“.
Firefox: Klicken Sie auf „Ich kenne das Risiko“, es öffnet sich ein neues Fenster, in dem Sie auf „Ausnahme hinzufügen“ klicken.